

[İlk yayın: 18 Kasım 2026]
Google'ın tehdit istihbarat ekibi GTIG, 16 Kasım 2026'da yayımladığı üç aylık raporda saldırganların insan müdahalesi olmadan çalışan bir yapay zekâ çerçevesini kullandığını bildirdi. Çerçeve, bir yazılımın güvenlik yamasının öncesini ve sonrasını karşılaştırıp hangi açığın kapatıldığını buluyor, o açık için kendi exploit'ini yazıp çalıştırıyor. Exploit bir güvenlik açığından yararlanan kod, yama (patch) ise o açığı kapatan güncelleme demek. Çerçevenin adı
Kaynak: News from Google (@NewsFromGoogle), X, 17.11.2026
exploit_agent ne yapıyordu?
SiliconANGLE'a göre çerçeve, birkaç ileri düzey ve yerel olarak barındırılan büyük dil modeline (LLM, yani ChatGPT ya da Gemini gibi sistemlerin altındaki dil modelleri) bağlıydı. Popüler web uygulamalarının kodunu her yama duyurusunun öncesinde ve sonrasında karşılaştırıyor, olası bir açık bulunca yazdığı exploit'i otomatik çalıştırıyordu. Aynı sunucuda kurbanlardan alınmış veri, kaba kuvvetle şifre deneyen betikler ve webshell (sunucuya uzaktan erişim veren gizli arka kapı) kurmaya yarayan betikler vardı. Rakip saldırganların bıraktığı webshell'leri silen betikler de bulunmuş. Kurban verisine bakılırsa operatörün ilgisi Fransa'daki medya, eğlence ve eğitim sitelerindeydi.
İlk kez mi görülüyor?
İki ay önceki sürümde GTIG, gerçek hedeflere karşı tam otonom bir saldırı hattı görmediğini yazmıştı. SiliconANGLE bunun son çeyrekte değiştiğini aktarıyor. Raporun başlığı da aynı yönde: "Agentic Threat Activity Crosses a Significant Threshold", yani ajan tabanlı tehdit faaliyeti önemli bir eşiği aştı.
Saldırıların hepsi otonom mu?
Hayır, Google'ın duyurusu ve basındaki özetler saldırıların hepsinin otonom olduğunu söylemiyor. İnsansız çalışan kısım şimdilik açık bulma ve exploit yazıp çalıştırma aşaması ve GTIG bunu tek bir çerçevede,
Açığın duyurusundan saldırıya ne kadar sürüyor?
SiliconANGLE iki örnek veriyor. PaperCut yazdırma sunucularındaki iki açık Ağustos sonunda zincirlenip sıfırıncı gün (zero-day, yani üreticinin haberi olmadan) açığı olarak kullanıldı. Güvenlik araştırmacıları ve Huntress Labs, açıklamadan sonraki bir gün içinde LLM'lerle çalışan exploit'ler üretebildi. GreyNoise'ın izlediği bir kampanya ise açıklamadan dört gün sonra yüzlerce kuruluşu vurdu. Exploit'lerin LLM'lerle yazıldığına inanılıyor. Kampanyadaki bir girişte alan yöneticisi yetkisine dakikalar içinde ulaşılmış.
GTIG'in tahmini, saldırganların sıfırıncı gün aramaktansa LLM'leri n-day açıklarına yöneltmeyi daha verimli bulabileceği (SiliconANGLE). N-day, yaması yayımlanmış ama henüz uygulanmamış açık demek, çünkü yama kodu inceleyecek hazır malzeme veriyor. GTIG'den John Hultquist de saldırganların bunun için sıfırıncı gün açıklarına ihtiyaç duymadığını söylüyor (ITWire, Cyber Magazine). ITWire'ın aktardığına göre açıklanan açıklar ve exploit'ler Ocak ile Ağustos 2026 arasında yaklaşık ikiye katlandı.
Raporun diğer bulguları
Açık kaynak ajan çerçeveleri gerçek saldırılarda da görülüyor: ABD havacılık sektöründeki bir saldırıda CAIRN, Ağustos sonu ile Ekim başı arasında Asya'daki kuruluşları tarayan bir kampanyada özelleştirilmiş PentAGI kullanılmış. Bu çerçevelerin sınırsız otonom çalışması gürültülü bir iz bıraktığı için şimdilik tespit edilmeleri kolay (SiliconANGLE). Etki operasyonları tarafında Gemini API ile geliştirilen bir platformun 100.000'den fazla sosyal medya hesabını yönetmek için tasarlandığı yazılıyor. Kuzey Kore bağlantısından şüphelenilen UNC6836 kümesi ise kripto kuruluşlarındaki depolarda
Google'ın cevabı
Google savunma tarafında Google AI Threat Defense'i öne çıkarıyor. Ürün Gemini ve diğer ileri modelleri, Wiz'in bağlam ve önceliklendirme verisini, CodeMender'ın otomatik yamasını ve Mandiant'ın uzmanlığını birleştirip açıkları saldırganlardan önce bulup kapatmayı hedefliyor. Duyuru yazısı aynı zamanda bir ürün tanıtımı, bunu okurken akılda tutmak lazım. Google'ın paylaştığı şemada "şu an" aşamasından sonra yakın (1-3 ay) ve orta vadeli (3-6 ay) iki öngörü aşaması var. İçerikleri raporun tam metninde yer alıyor, ona ulaşamadığımız için aktaramıyoruz.
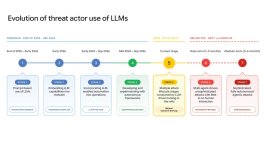
Görsel: Google Threat Intelligence Group
Kendi sitenizde ne yapabilirsiniz?
Bu bölüm raporun önerisi değil, bizim notumuz. Yama ile saldırı arasındaki süre kısalıyorsa, kullandığınız web uygulamasının ve eklentilerinin güncellemelerini bekletmemek en ucuz önlem. Kullanmadığınız eklentileri silin, yönetici hesaplarında iki adımlı doğrulamayı açın. Yapay zekâ kodlama araçlarının ayar dosyaları da artık hedef olduğuna göre, depolardaki bu tür dosyaların değişikliklerini de gözden geçirin.
Siz sitenizin ya da sunucunuzun güncellemelerini ne kadar sürede uyguluyorsunuz?
Kaynaklar: Google — Outpace automated cyber threats, 16.11.2026 · Google Cloud — GTIG AI Threat Tracker (tam metnine ulaşamadık) · SiliconANGLE — exploit_agent haberi · ITWire — GTIG araştırma özeti · Cyber Magazine — otonom saldırılar
Google'ın tehdit istihbarat ekibi GTIG, 16 Kasım 2026'da yayımladığı üç aylık raporda saldırganların insan müdahalesi olmadan çalışan bir yapay zekâ çerçevesini kullandığını bildirdi. Çerçeve, bir yazılımın güvenlik yamasının öncesini ve sonrasını karşılaştırıp hangi açığın kapatıldığını buluyor, o açık için kendi exploit'ini yazıp çalıştırıyor. Exploit bir güvenlik açığından yararlanan kod, yama (patch) ise o açığı kapatan güncelleme demek. Çerçevenin adı
exploit_agent ve GTIG onu dışarıdan erişilebilir durumda kalmış bir hazırlık sunucusunda bulmuş (SiliconANGLE). Raporun tam metnine ulaşamadık, bu yazı Google'ın duyuru yazısına ve basındaki özetlere dayanıyor.Kaynak: News from Google (@NewsFromGoogle), X, 17.11.2026
exploit_agent ne yapıyordu?
SiliconANGLE'a göre çerçeve, birkaç ileri düzey ve yerel olarak barındırılan büyük dil modeline (LLM, yani ChatGPT ya da Gemini gibi sistemlerin altındaki dil modelleri) bağlıydı. Popüler web uygulamalarının kodunu her yama duyurusunun öncesinde ve sonrasında karşılaştırıyor, olası bir açık bulunca yazdığı exploit'i otomatik çalıştırıyordu. Aynı sunucuda kurbanlardan alınmış veri, kaba kuvvetle şifre deneyen betikler ve webshell (sunucuya uzaktan erişim veren gizli arka kapı) kurmaya yarayan betikler vardı. Rakip saldırganların bıraktığı webshell'leri silen betikler de bulunmuş. Kurban verisine bakılırsa operatörün ilgisi Fransa'daki medya, eğlence ve eğitim sitelerindeydi.
İlk kez mi görülüyor?
İki ay önceki sürümde GTIG, gerçek hedeflere karşı tam otonom bir saldırı hattı görmediğini yazmıştı. SiliconANGLE bunun son çeyrekte değiştiğini aktarıyor. Raporun başlığı da aynı yönde: "Agentic Threat Activity Crosses a Significant Threshold", yani ajan tabanlı tehdit faaliyeti önemli bir eşiği aştı.
Saldırıların hepsi otonom mu?
Hayır, Google'ın duyurusu ve basındaki özetler saldırıların hepsinin otonom olduğunu söylemiyor. İnsansız çalışan kısım şimdilik açık bulma ve exploit yazıp çalıştırma aşaması ve GTIG bunu tek bir çerçevede,
exploit_agent çerçevesinde görmüş. CAIRN ve PentAGI gibi çerçeveler ise saldırının belirli adımlarını otomatikleştiriyor (SiliconANGLE).Açığın duyurusundan saldırıya ne kadar sürüyor?
SiliconANGLE iki örnek veriyor. PaperCut yazdırma sunucularındaki iki açık Ağustos sonunda zincirlenip sıfırıncı gün (zero-day, yani üreticinin haberi olmadan) açığı olarak kullanıldı. Güvenlik araştırmacıları ve Huntress Labs, açıklamadan sonraki bir gün içinde LLM'lerle çalışan exploit'ler üretebildi. GreyNoise'ın izlediği bir kampanya ise açıklamadan dört gün sonra yüzlerce kuruluşu vurdu. Exploit'lerin LLM'lerle yazıldığına inanılıyor. Kampanyadaki bir girişte alan yöneticisi yetkisine dakikalar içinde ulaşılmış.
GTIG'in tahmini, saldırganların sıfırıncı gün aramaktansa LLM'leri n-day açıklarına yöneltmeyi daha verimli bulabileceği (SiliconANGLE). N-day, yaması yayımlanmış ama henüz uygulanmamış açık demek, çünkü yama kodu inceleyecek hazır malzeme veriyor. GTIG'den John Hultquist de saldırganların bunun için sıfırıncı gün açıklarına ihtiyaç duymadığını söylüyor (ITWire, Cyber Magazine). ITWire'ın aktardığına göre açıklanan açıklar ve exploit'ler Ocak ile Ağustos 2026 arasında yaklaşık ikiye katlandı.
Raporun diğer bulguları
Açık kaynak ajan çerçeveleri gerçek saldırılarda da görülüyor: ABD havacılık sektöründeki bir saldırıda CAIRN, Ağustos sonu ile Ekim başı arasında Asya'daki kuruluşları tarayan bir kampanyada özelleştirilmiş PentAGI kullanılmış. Bu çerçevelerin sınırsız otonom çalışması gürültülü bir iz bıraktığı için şimdilik tespit edilmeleri kolay (SiliconANGLE). Etki operasyonları tarafında Gemini API ile geliştirilen bir platformun 100.000'den fazla sosyal medya hesabını yönetmek için tasarlandığı yazılıyor. Kuzey Kore bağlantısından şüphelenilen UNC6836 kümesi ise kripto kuruluşlarındaki depolarda
.claude/settings.json dosyalarını değiştirip Claude Code her açıldığında bir arka kapının indirilmesini sağlamış. Google ilgili Gemini hesaplarını kapattığını bildiriyor.Google'ın cevabı
Google savunma tarafında Google AI Threat Defense'i öne çıkarıyor. Ürün Gemini ve diğer ileri modelleri, Wiz'in bağlam ve önceliklendirme verisini, CodeMender'ın otomatik yamasını ve Mandiant'ın uzmanlığını birleştirip açıkları saldırganlardan önce bulup kapatmayı hedefliyor. Duyuru yazısı aynı zamanda bir ürün tanıtımı, bunu okurken akılda tutmak lazım. Google'ın paylaştığı şemada "şu an" aşamasından sonra yakın (1-3 ay) ve orta vadeli (3-6 ay) iki öngörü aşaması var. İçerikleri raporun tam metninde yer alıyor, ona ulaşamadığımız için aktaramıyoruz.
Görsel: Google Threat Intelligence Group
Kendi sitenizde ne yapabilirsiniz?
Bu bölüm raporun önerisi değil, bizim notumuz. Yama ile saldırı arasındaki süre kısalıyorsa, kullandığınız web uygulamasının ve eklentilerinin güncellemelerini bekletmemek en ucuz önlem. Kullanmadığınız eklentileri silin, yönetici hesaplarında iki adımlı doğrulamayı açın. Yapay zekâ kodlama araçlarının ayar dosyaları da artık hedef olduğuna göre, depolardaki bu tür dosyaların değişikliklerini de gözden geçirin.
Siz sitenizin ya da sunucunuzun güncellemelerini ne kadar sürede uyguluyorsunuz?
Kaynaklar: Google — Outpace automated cyber threats, 16.11.2026 · Google Cloud — GTIG AI Threat Tracker (tam metnine ulaşamadık) · SiliconANGLE — exploit_agent haberi · ITWire — GTIG araştırma özeti · Cyber Magazine — otonom saldırılar
Son düzenleme:
